小さな会社でも、今すぐできるサイバー対策——全国・地域のセキュリティ相談窓口リスト付き
森まりあ(AI×新規自動集客® 構造設計)
30秒でわかる、この記事の要点
- IPAの調査では、回答した中小企業の約4社に1社(23.3%)が、被害を受けた、または受けた可能性が高いと答えています。規模だけでは安心できません
- メールやSMSのリンクから、お金と認証の手続きを始めない。公式アプリや確認済みの連絡先から開き直します
- 「今、お金が動いている」緊急事態と、「これから対策を整えたい」相談では、連絡先が違います。相談先は、困る前に決めておきます
情報確認:2026年10月27日。GMOの記述は同日14時55分の第11報までを確認しています。調査中の事案については、利用サービスの公式発表を引き続き確認してください。
今朝、私がLINEのあとに電話をした理由
今朝は、クライアントの社長さんたちに、次々と電話をしていました。まずLINEで連絡をして、そのあと直接お話ししました。
GMOのサイバー攻撃に関する発表を受けて、会社で使っているサービスや銀行口座の設定を、確認しておいてほしかったからです。GMOあおぞらネット銀行を使っているクライアントにも連絡しました。銀行のシステムはかなり指導を受けて構築されているけれど、一応ね。
ただし、ここは分けて読んでください。銀行のサーバーが侵害されたと確認したから電話をした、という話ではありません。利用サービスと口座の安全を、予防的に確認するための連絡です。
地域の会社の社長さんは、現場に出ています。接客もすれば、工事にも出る。スタッフの相談を聞いて、納品や資金繰りのことも考えています。
ですがローカルビジネスにおいて、月末のキャッシュを安全にすることは大事でしょ。だから私は、ニュースのリンクを送るだけでは足りないと思いました。
- パスワードは使い回していないか
- 振込限度額は必要以上に大きくないか
- 追加の認証は使っているか
- パソコンとスマートフォンのアクセス設定はどうなっているか
会社のお金を動かす人と、今日、確認してほしいことを伝えました。
中小企業にも、実際に被害は起きています
「うちは小さい会社だから、大丈夫でしょう」。そう思いたくなるかもしれません。でも、規模だけでは安心できません。
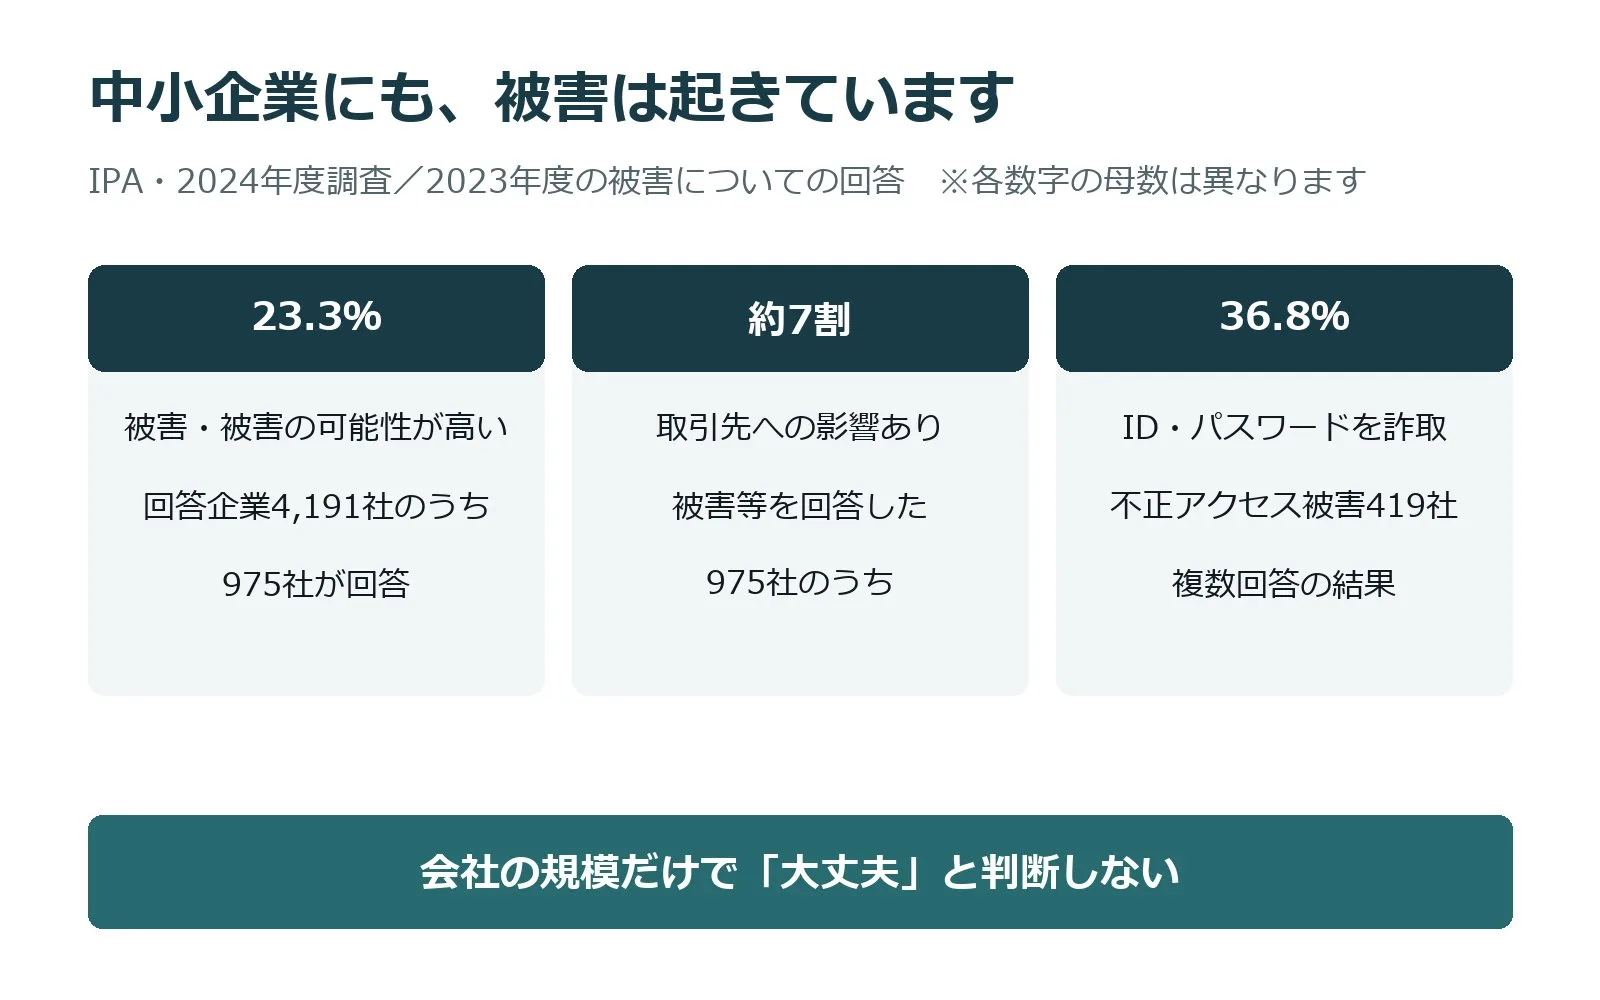
IPAの2024年度調査では、全国の中小企業4,191社のうち、2023年度にサイバーインシデントの被害を受けた、または被害を受けた可能性が高いと回答した企業は975社、23.3%でした。約4社に1社です。全国すべての企業を調べた割合ではなく、アンケート回答企業の結果です。(IPA「情報セキュリティ白書2025」)
AIを使って攻撃が容易な今、その比率はどうなるでしょうか。
そして、それは自社だけではない話です。その975社のうち、約7割が取引先への影響があったと回答しています。また、不正アクセス被害を回答した419社では、36.8%が「ID・パスワードをだまし取られた」と回答しています。こちらは複数回答です。(IPA調査速報)
「中小企業の7割が攻撃された」という意味ではありません。「36.8%がメールから感染した」という意味でもありません。数字の対象を混同しないことは大切です。
それでも、自分の会社の被害が、自社の中だけで終わらないことは分かります。予約が確認できなくなる。請求が止まる。取引先への納品が遅れる。お客様から預かった情報について、説明を求められる。地域で積み重ねてきた信用にも関わる話なのです。
出典
- IPA『情報セキュリティ白書2025』および2024年度中小企業等実態調査速報。23.3%は被害の可能性が高い回答を含む。約7割は取引先への影響、36.8%は不正アクセスの手口。全国全企業の被害率を示すものではありません
今回のGMOの件で、混同してはいけないこと
今回、GMOインターネットが公表している対象サービスは「お名前.com デスクトップクラウド」です。「GMOの名前が付くサービスがすべて侵害された」「銀行のサーバーが乗っ取られた」と広げて受け取らないでください。
同社は、攻撃者とみられる者から顧客情報の公開やランサムウェア攻撃の予告を受けたことを発表しています。
GMOはわたしも取引先なので、優秀なプログラマーさんたちが対応に追われていると思います。しかし、なんでこんなに劇場型のドラマみたいな展開をするんだろう……。
第10報では、情報の公開を確認したものの内容は確認中で、同報の13時55分時点ではランサムウェア攻撃は確認されていないと説明しています。攻撃の予告と、実際に確認された被害は分ける必要があります。(GMO公式・第10報)
その後の第11報では、顧客情報とされるものの転載やリンク共有を控えるよう呼びかけています。内容の確認されていない情報もあります。漏えい情報を探して見に行ったり、注意喚起のつもりで拡散したりしないでください。(GMO公式・第11報)
対象サービスを利用している企業は、一般的な対策だけで済ませず、公式案内と専用窓口で、自社の利用状況に合う指示を確認してください。(GMO公式ニュース一覧)
一方、GMOあおぞらネット銀行は、同行を装う偽サイト・メール・不正なアプリについて注意喚起しています。これは口座利用者をだます手口への注意であり、銀行サーバーの侵害を示す発表ではありません。(同行の注意喚起)
さくらインターネットやStudioにも、不正アクセスに関する公式発表があります。ただし、発生経路や影響範囲はそれぞれ違います。同じ攻撃が各社に広がった、と断定できるものではありません。(さくらインターネットの案内・Studioの案内)
いまは、ガスや電気、インターネット回線など生活インフラさえもダウンさせるほど、あらゆるものがオンラインでつながっています。だからこそ、危機意識をもって社内構築が必要です。
サービス名だけを見て安心するのではなく、自社が何を使い、何を預け、どこまで管理を任せているかを確認する。その機会にしてほしいと思います。
経理の方に、今日伝えてほしいこと
地域の会社では、ご家族が経理を担当していることもあります。長年、会社を支えてきた方でも、ITやセキュリティの専門家とは限りません。
銀行や、いつも取引している会社の名前で、こんな連絡が来たらどうでしょう。
「登録情報を更新してください」
「決済情報の再登録が必要です」
「本日中に確認しないと、利用が停止されます」
「請求書を添付しました」
仕事を止めたくないから、急いで対応してしまう。その気持ちにつけ込まれることがあります。
ここで決めてほしいのは、「怪しいメールを見抜いてください」という難しいルールではありません。
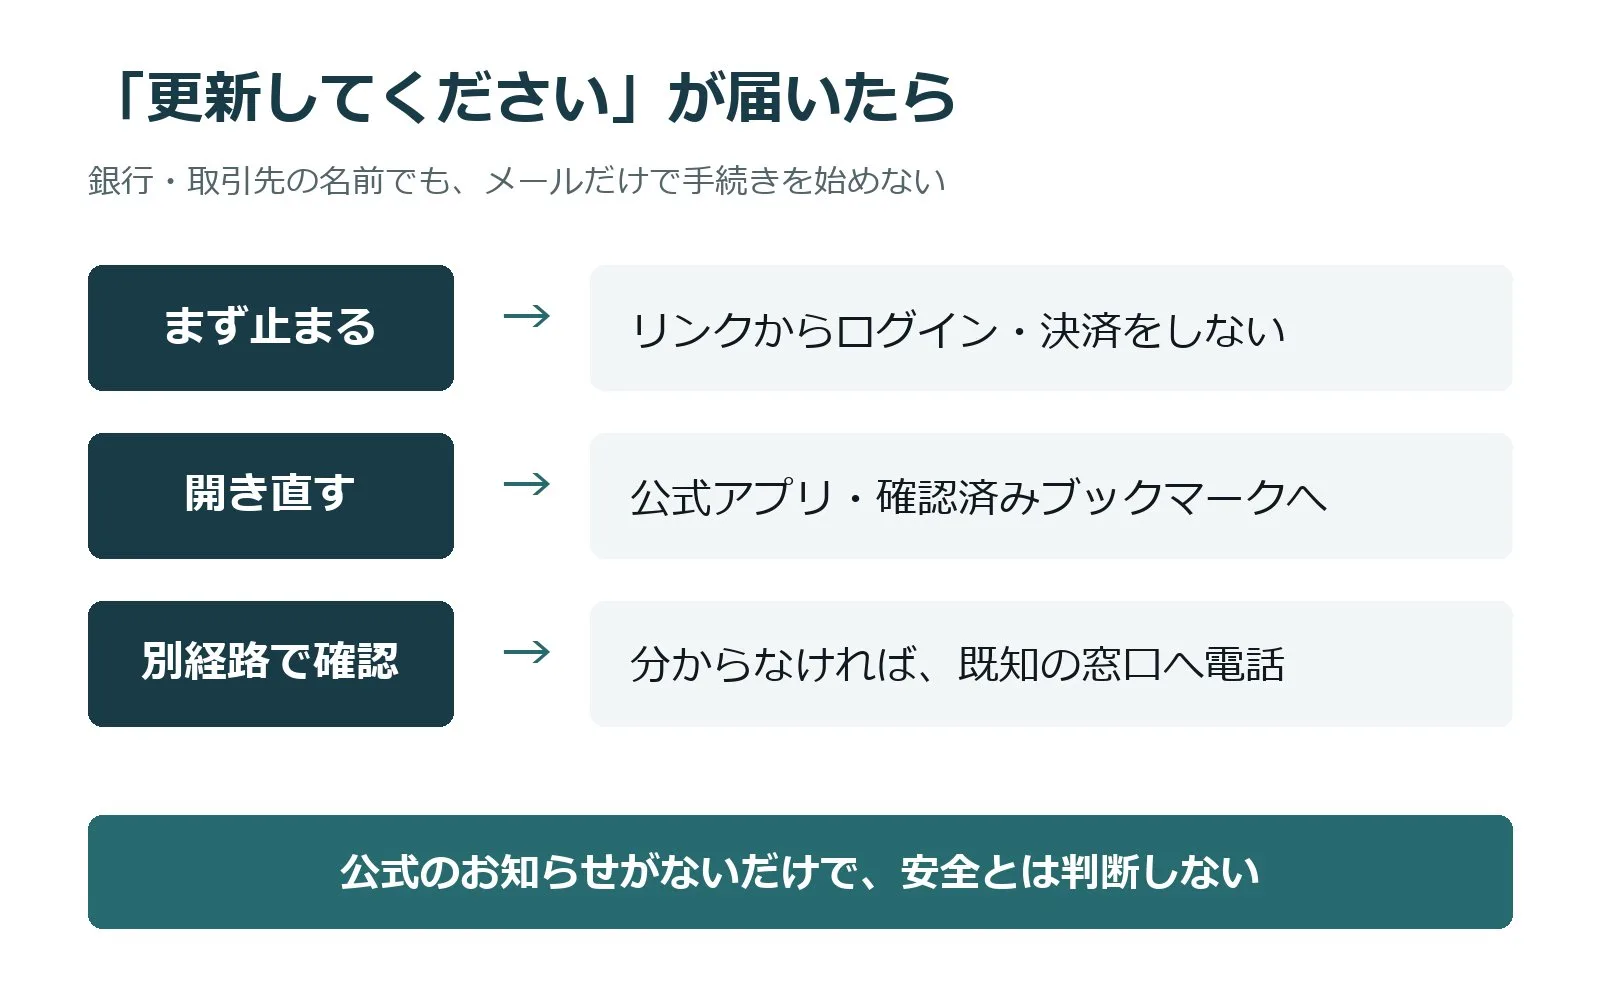
メールやSMSのリンクから、お金と認証の手続きを始めない。
いつも使っている公式アプリや、確認済みのブックマークから開き直す。公式のお知らせを確認する。判断できなければ、契約書などに載っている既知の電話番号へ、自分から連絡する。
届いたメールの中に書かれた番号へ電話するだけでは、確認にならない場合があります。請求先口座の変更も、いつもの担当者へ別の連絡経路で確かめてから対応してください。(警察庁・フィッシング対策)
なお、公式サイトにすべての個別連絡が掲載されるわけではありません。「お知らせにないから安全」「載っていないから全部偽物」とも決めつけず、公式窓口で確かめます。
社長と経理担当者で確認する、四つの設定
一人に「やっておいて」で終わらせず、会社のお金を動かす人と一緒に確認してください。各銀行・サービスによって使える設定や手順は異なります。
- パスワードとログイン状況:使い回しがないか、身に覚えのないログインや取引がないかを確認します。漏えいや入力の心当たりがあれば、感染が疑われる端末で変更せず、安全な別の端末から公式手順で対応します。パスワードを替えるだけで終わらず、ログイン中の端末や連携設定も確認します
- 振込限度額と承認の手順:通常の支払いに対して限度額が大きすぎないか。振込先が変わったときに誰が確認するか。可能なら振込の作成と承認を別の人にする。限度額は「小さくすればよい」だけではなく、給与や仕入れの支払いに支障がない範囲で見直します
- パソコン・モバイルのアクセス制限:提供されている場合は、接続元や端末などの制限を確認します。外出先で使えなくなるなどの影響もあるため、担当者と公式サポートで確かめて設定してください
- 多要素認証と通知:利用できる追加認証やパスキー、取引通知を確認します。認証コードを電話やメールで相手に教えないことも、全員で共有します。身に覚えのない承認通知は押さず、振込先と金額まで確認してください(GMOあおぞらネット銀行・セキュリティ対策)
新しいパソコンやセキュリティにも、使える補助金があります。活用しましょう。
もし押してしまったら、責めずに、早く知らせてもらう
リンクを押しただけで、必ず不正なプログラムが入るわけではありません。一方で、偽の画面にIDやパスワードを入力させる手口、ファイルやアプリの導入を促す手口もあります。何をしたかによって、対応が変わります。
まず、社内の連絡担当者へ、次の四つを伝えてください。
- いつ、どのメールやSMSから開いたか
- ID、パスワード、認証コード、カード情報など、何を入力したか
- 何かをダウンロード、実行、インストールしたか
- 不審な振込、ログイン通知、画面の変化があるか
入力した場合は、公式窓口へ連絡し、安全な別端末からアカウント保護の手順を確認します。
銀行情報や不審な送金が関わるなら、銀行への連絡を急いでください。一般的な相談フォームの返事を待つ場面ではありません。
アプリの実行や感染が疑われる場合は、その端末で業務やログインを続けず、社内担当者・保守会社へ直ちに連絡します。
可能なら有線LANやWi-Fiを切って隔離し、勝手な初期化やファイル削除はせず、証拠を残します。バックアップ媒体を安易につなぐことも避けてください。電源操作などは、対象サービスの個別指示や専門家の指示に従います。(CISA・ランサムウェア対応ガイド)
「なぜ押したの」と叱られる職場では、報告が遅れます。社長から先に、「押してしまっても隠さず、すぐ知らせて。まず一緒に止めよう」と伝えておきたいのです。
バックアップがあっても、お客様の情報が戻るとは限らない
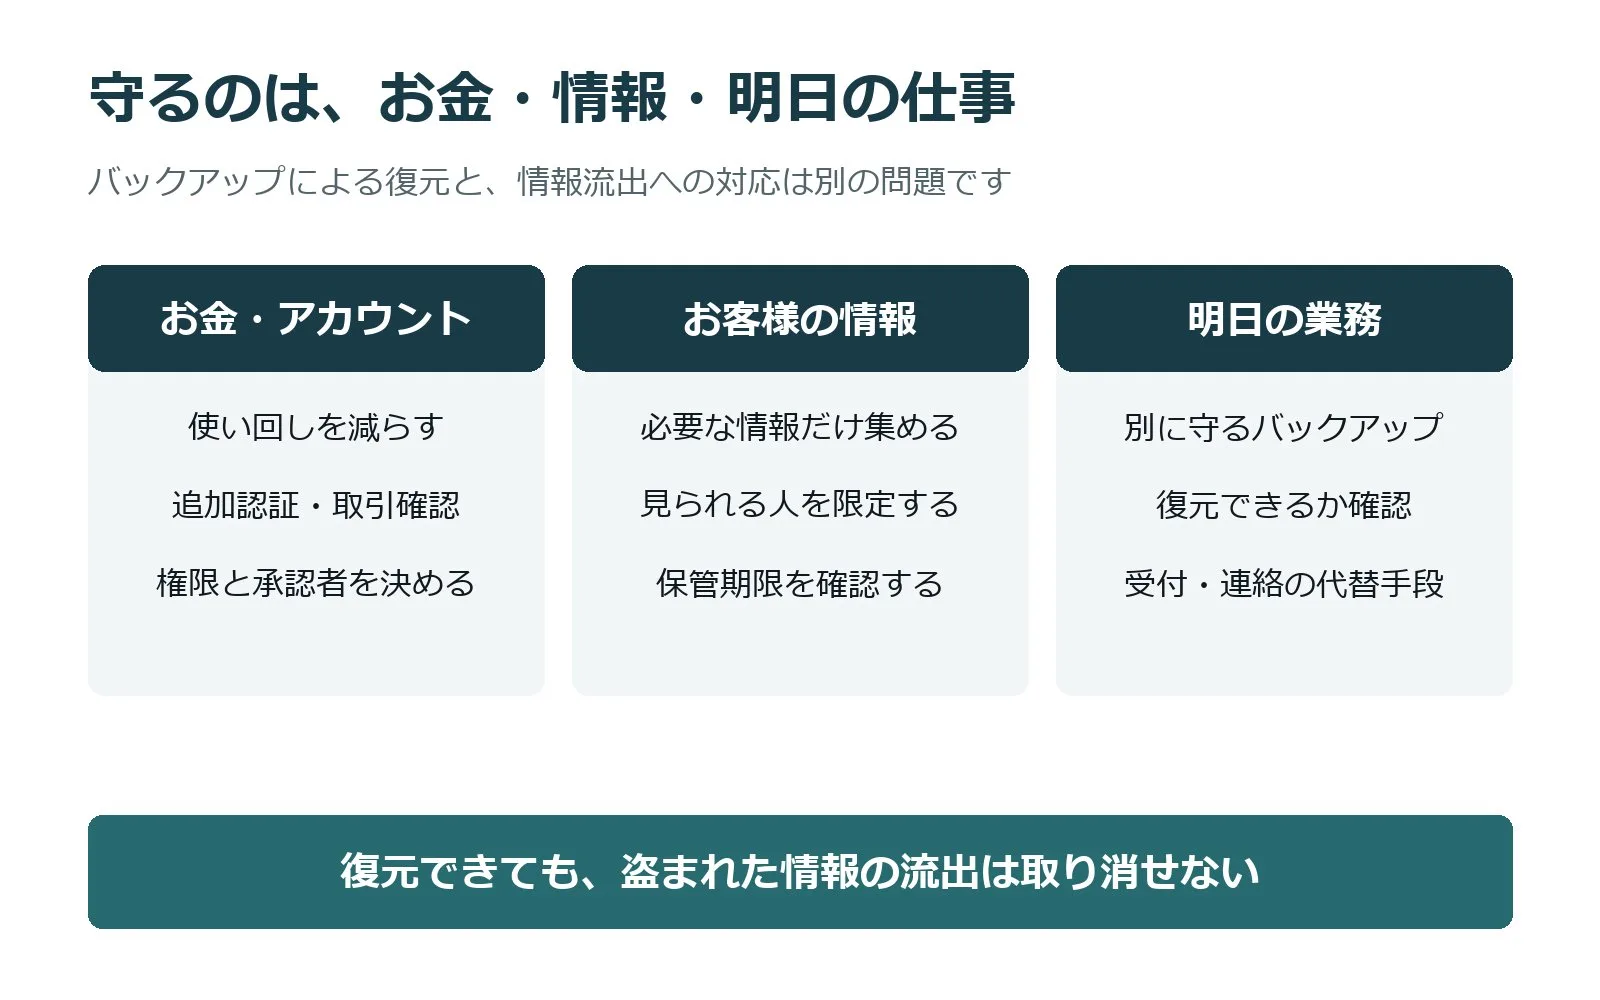
バックアップは大切です。ただ、壊されたデータを復元することと、盗まれた情報が公開・悪用されるのを防ぐことは、別の問題です。
お客様の氏名、電話番号、予約内容、相談内容。私たちは集客のために、こうした情報を預かっています。集めたあとの守り方まで考えて、初めて集客の仕組みだと思います。
必要のない情報まで集めていないか。誰でも顧客一覧をダウンロードできる状態になっていないか。退職した人のアカウントが残っていないか。保存期限や法令・契約を確認したうえで、不要な情報を整理できているか。
そして、予約システムが止まった日の受付方法、会計が止まったときの支払い確認、連絡先が見られなくなったときの連絡手段まで、決めておきます。紙に出した情報にも保管場所と閲覧者のルールが必要です。
バックアップも「取っている」だけでなく、業務システムと分けて守られ、実際に復元できるかまで確認します。(IPA・中小企業の情報セキュリティ対策ガイドライン)
クラウドやSaaSへ移しただけで、利用者側の責任がなくなるわけではありません。導入先を選ぶときは、更新、権限管理、バックアップ、事故時の連絡体制と、それぞれ誰が担当するのかを確認してください。
全国の中小企業が使える、相談先リスト
相談先には役割があります。「今、お金が動いている」という緊急事態と、「これから社内の対策を整えたい」という相談を分けてください。
不審な振込・銀行情報の入力がある
まず利用銀行・カード会社などの公式緊急窓口へ。口座や取引の停止・調査など、必要な対応を確認します。番号は公式アプリ、契約書、確認済みの公式サイトから調べます。警察への相談も進めます。
不正アクセス、詐欺、脅迫などの被害が疑われる
各都道府県警察のサイバー犯罪相談窓口へ。警察庁のページには、全国の都道府県警察の相談窓口と、オンラインでの通報・相談・情報提供の案内がまとまっています。ネット上の受付が即時対応とは限らないため、緊急性に応じて電話などで相談してください。
会社として、何が起きているか、最初に何をすべきか分からない
IPAの「企業・組織向け」相談窓口を確認してください。初動の助言や対策の相談に役立ちます。ただし、窓口がすべての端末を調査・復旧してくれるサービスではありません。利用中のサービス会社や保守会社にも連絡します。
予算、担当者、社内ルールなど、経営として対策を整理したい
国が全国47都道府県に設けた「よろず支援拠点」は、中小企業・小規模事業者向けの無料経営相談窓口です。セキュリティの担当体制や費用の考え方、適切な支援先について相談する入口になります。専門相談の対応範囲や予約方法は、各拠点で確認してください。感染端末の緊急復旧窓口とは役割が違います。
北海道から沖縄まで、上の一覧から自社所在地の都道府県を選べます。静岡・神奈川の方も同じ一覧から、それぞれの拠点へ進めます。県境をまたぐ事業など、利用条件が分からない場合は拠点へお問い合わせください。
自治体の専門家派遣・補助制度を知りたい
都道府県・市区町村の産業支援窓口、産業振興公社、商工会・商工会議所へ、利用できる制度を確認してください。対象地域、募集時期、費用負担は制度ごとに違います。「全国どこでも無料で復旧してもらえる」という制度ではありません。
日々の監視や対応を外部に頼みたい
「サイバーセキュリティお助け隊サービス」のように、中小企業向けに対策をまとめた民間サービスもあります。提供地域、料金、緊急時の対応時間、復旧作業が契約に含まれるかを確かめて選びます。公的機関が紹介していても、すべて無料ではありません。
会社のパソコンが使えなくなってから探すのは大変です。銀行、保守会社、利用サービス、警察の連絡先は、スマートフォンや社内の紙の連絡表など、別の手段でも確認できるようにしておいてください。
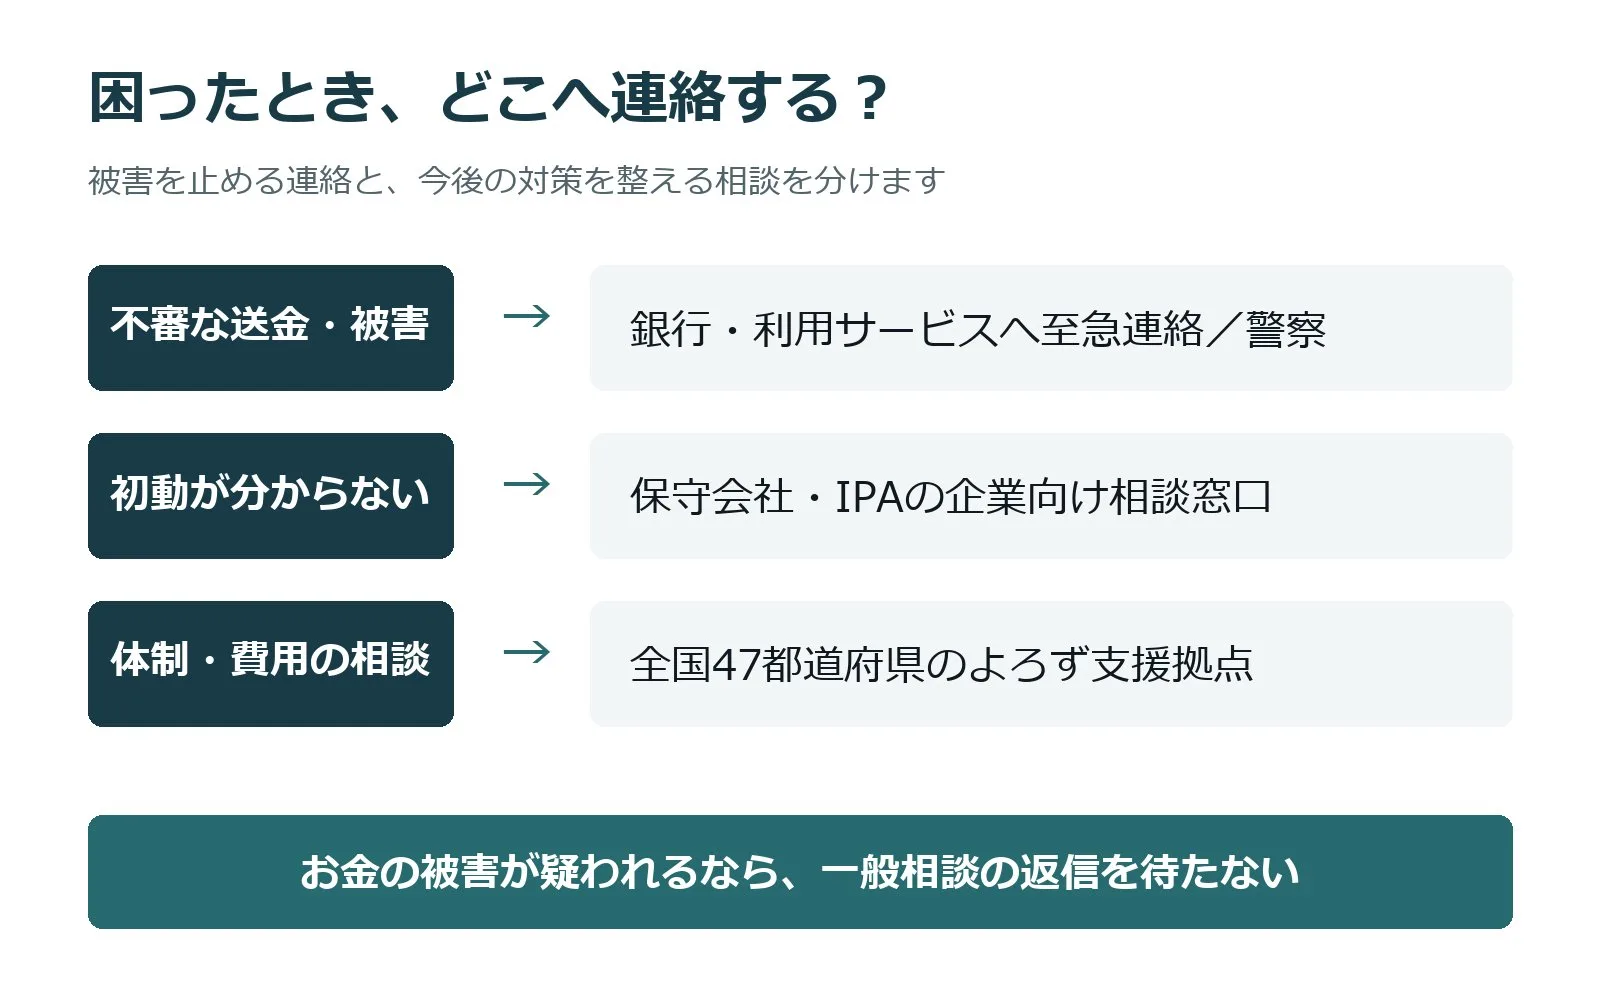
警察庁・IPA・よろず支援拠点全国本部の公式案内をもとに整理しています。受付時間・対応範囲は各窓口で確認してください。よろず支援拠点は無料経営相談であり、緊急復旧サービスではありません。
相談するときは、このメモを用意してください
専門用語が分からなくても構いません。次のメモがあれば、状況を伝えやすくなります。
【相談用メモ】
会社名・連絡担当者:
安全に連絡を受けられる電話番号:
気づいた日時:
使っているサービス名:
起きたこと・現在止まっている業務:
メールを開いた/リンクを押した/情報を入力した/アプリを実行した:
入力した情報の種類(実際のパスワードは書かない):
不審な取引の有無:
すでに行った対応:
メール・画面・ログなど証拠の保存場所:
パスワードや認証コードを、このメモや一般の問い合わせフォームに書かないでください。メールや画面は必要な証拠として保管し、SNSへ投稿するのではなく、正規の相談先に指示された方法で渡します。
今日、会社で共有してほしい五つの約束
- メール・SMSのリンクから、ログインや支払い情報の更新をしない
- 振込先の変更や急ぎの支払いは、いつもの連絡先で別途確認する
- パスワード・認証コードを相手に教えず、身に覚えのない認証を承認しない
- 押した・入力した・入れたときは、すぐ報告する。報告した人を責めない
- 社長が不在でも連絡できる担当者と、銀行・保守会社の窓口を決めておく
読んで終わりにせず、「誰が」「いつまでに」確認するかまで書いておいてください。
今日の確認担当:
社内で共有する日時:
困ったときの最初の連絡先:
私は、地域の会社の経営者が、すべての技術に詳しくなる必要はないと思っています。でも、会社のお金とお客様の情報を、誰と、どう守るかは決めておいてほしいのです。
今朝、直接電話をしたのも、そのためです。
このページを経理の方、ご家族、受付や現場のスタッフにも共有して、まずは一緒に確認してください。不安なときに、一人で判断しなくてよい会社にしていきましょう。
会社で使うAIを整理する管理シートを、無料でお使いください
AIの利用状況や使用アカウント、契約・支払いの管理に加え、スキルの入手先・ダウンロード管理も入れています。社内で何を使い、誰が管理しているかを確認するためにお役立てください。
Excel形式でダウンロードできます。Excel、またはGoogleスプレッドシートなどに取り込んでお使いください。取り込み後は、表示や入力欄を確認してください。